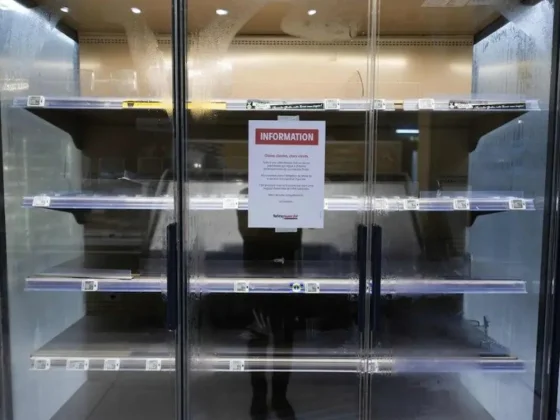
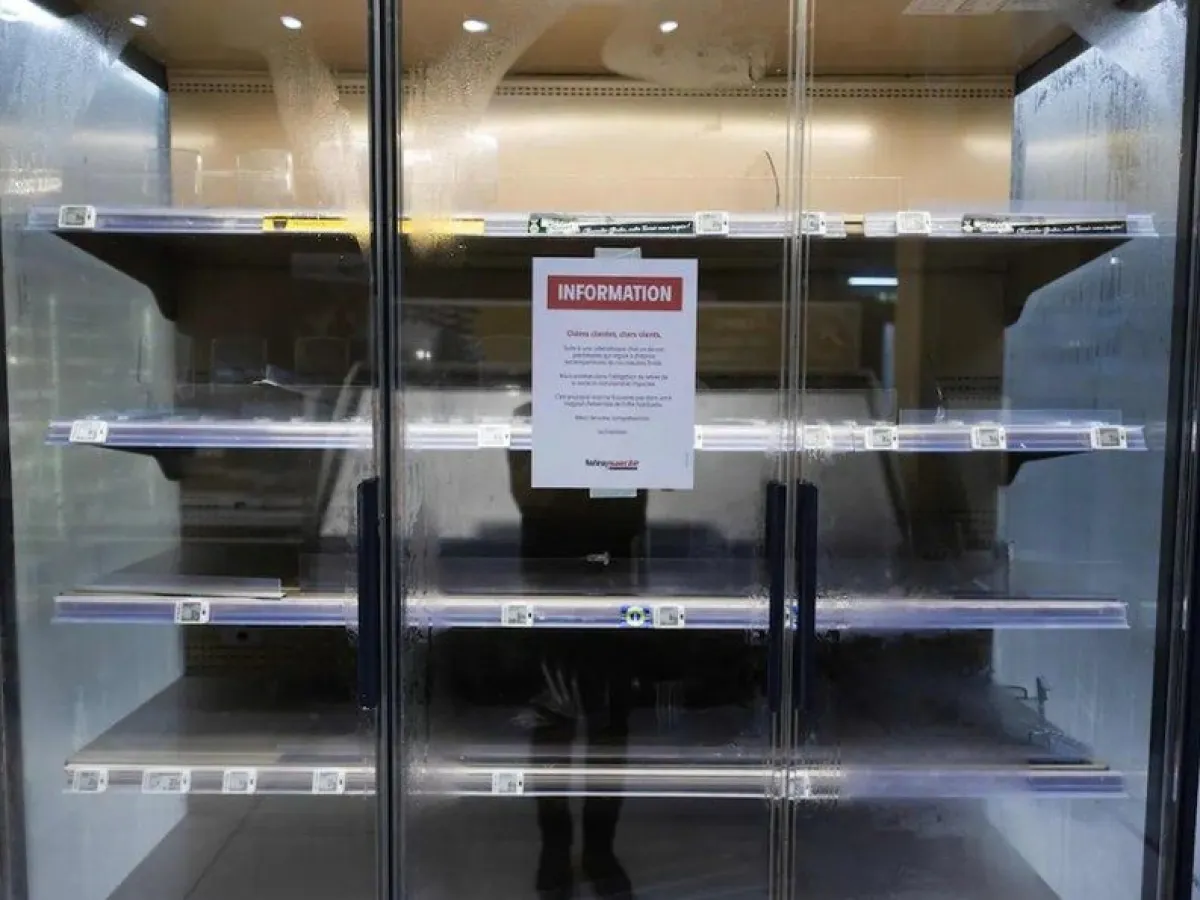
Un ciberataque afectó a más de 200 supermercados de Francia, donde intrusos manipularon a distancia los sistemas de refrigeración y alteraron la conservación de alimentos frescos y congelados. El incidente obligó a retirar productos de las góndolas y generó importantes pérdidas económicas, mientras las autoridades investigan el origen de la intrusión.
El ataque se produjo durante la noche del domingo y la madrugada del lunes, cuando los responsables ingresaron a los sistemas informáticos que controlan las heladeras, los congeladores y las cámaras frigoríficas. La modificación de los parámetros de funcionamiento elevó las temperaturas y comprometió la cadena de frío de distintos productos.
Entre las cadenas afectadas figuran Intermarché y Coopérative U, además de otros establecimientos cuyo nivel de exposición todavía debía determinarse. La cantidad definitiva de alimentos descartados y el alcance total de los daños permanecen bajo evaluación.
Una falla en los sistemas de refrigeración
La intrusión habría aprovechado una vulnerabilidad en versiones antiguas de programas utilizados para supervisar equipos de refrigeración industrial, desarrollados por la compañía danesa Danfoss.
Estas herramientas permiten controlar las temperaturas, administrar ciclos de descongelamiento y recibir alertas ante posibles fallas. Sin embargo, la conexión de los equipos a sistemas de gestión remota también puede convertirse en un punto vulnerable cuando no se actualizan los programas o no se protegen adecuadamente los accesos.
Los atacantes habrían utilizado esa debilidad para modificar las configuraciones de los equipos sin necesidad de ingresar físicamente a los locales.
La situación obligó a los supermercados a revisar las instalaciones y determinar qué mercadería podía seguir a la venta. Cuando un alimento permanece expuesto a temperaturas inadecuadas, recuperar el funcionamiento de la heladera no garantiza que el producto vuelva a ser seguro para el consumo.
Investigación y alerta de las autoridades
La Fiscalía de París abrió una investigación para establecer cómo se produjo el ataque, identificar a los responsables y determinar los daños ocasionados. Las actuaciones quedaron a cargo de la Oficina Anticiberdelincuencia, especializada en delitos informáticos.
También se busca establecer si los incidentes registrados en distintos establecimientos forman parte de una misma operación coordinada. Entre los puntos bajo análisis figuran las pérdidas materiales y los reportes de principios de incendio, cuya eventual relación con el ataque deberá ser determinada.
Ante la gravedad del episodio, el Gobierno francés solicitó la intervención de la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI).
El organismo identificó una vulnerabilidad vinculada con un programa de un proveedor danés y comenzó a contactar a empresas que utilizan esa tecnología. Además, alertó a otras agencias europeas para advertir sobre posibles riesgos fuera de Francia.
Por el momento, no se había informado quiénes estuvieron detrás de la intrusión ni cuál fue su objetivo.
Los supermercados revisan sus instalaciones
Las cadenas afectadas iniciaron tareas para restablecer los sistemas, verificar la mercadería y reforzar las medidas de seguridad informática. Los productos cuya conservación no pudo garantizarse fueron retirados de la venta para evitar riesgos sanitarios.
El episodio también expuso las consecuencias que puede tener un ataque digital sobre actividades cotidianas. La manipulación de un sistema conectado no solo puede interrumpir operaciones comerciales, sino también comprometer la seguridad de los alimentos y generar pérdidas de gran magnitud.
Mientras avanza la investigación, las autoridades buscan determinar si la vulnerabilidad detectada puede afectar a otras instalaciones que utilizan controles industriales conectados. El caso volvió a poner en primer plano la necesidad de actualizar los sistemas, proteger los accesos remotos y reforzar la seguridad de infraestructuras esenciales.